手机里到底哪些应用在往外传数据?过去想弄清楚只有两条路:装一个权限管理应用,可它自己也要走一堆权限;或者先拿到 root 再抓包看流量,保修没了不说,弄不好还变砖。
NOIR 换了条路:它跑在你的电脑上,用 adb 把手机接过来,只读不改。这个仓库 10 月 31 日才上线,两天多涨到一千多个 star,MIT 协议,Windows、macOS、Linux 都能用,发布页上的最新版是 v0.2.5。
NOIR 中文官网首页,明确写着免 root、桌面端运行
它的工作顺序很实在:先列出所有同时握着联网和敏感权限的应用,再在手机端用 unzip 加 strings 从每个 APK 里抽出 URL,只回传几 KB 结果,不把整包拉回电脑;然后按包名和域名认出厂商与类别——遥测、广告、定位、输入法这类,配上权限算出风险分。
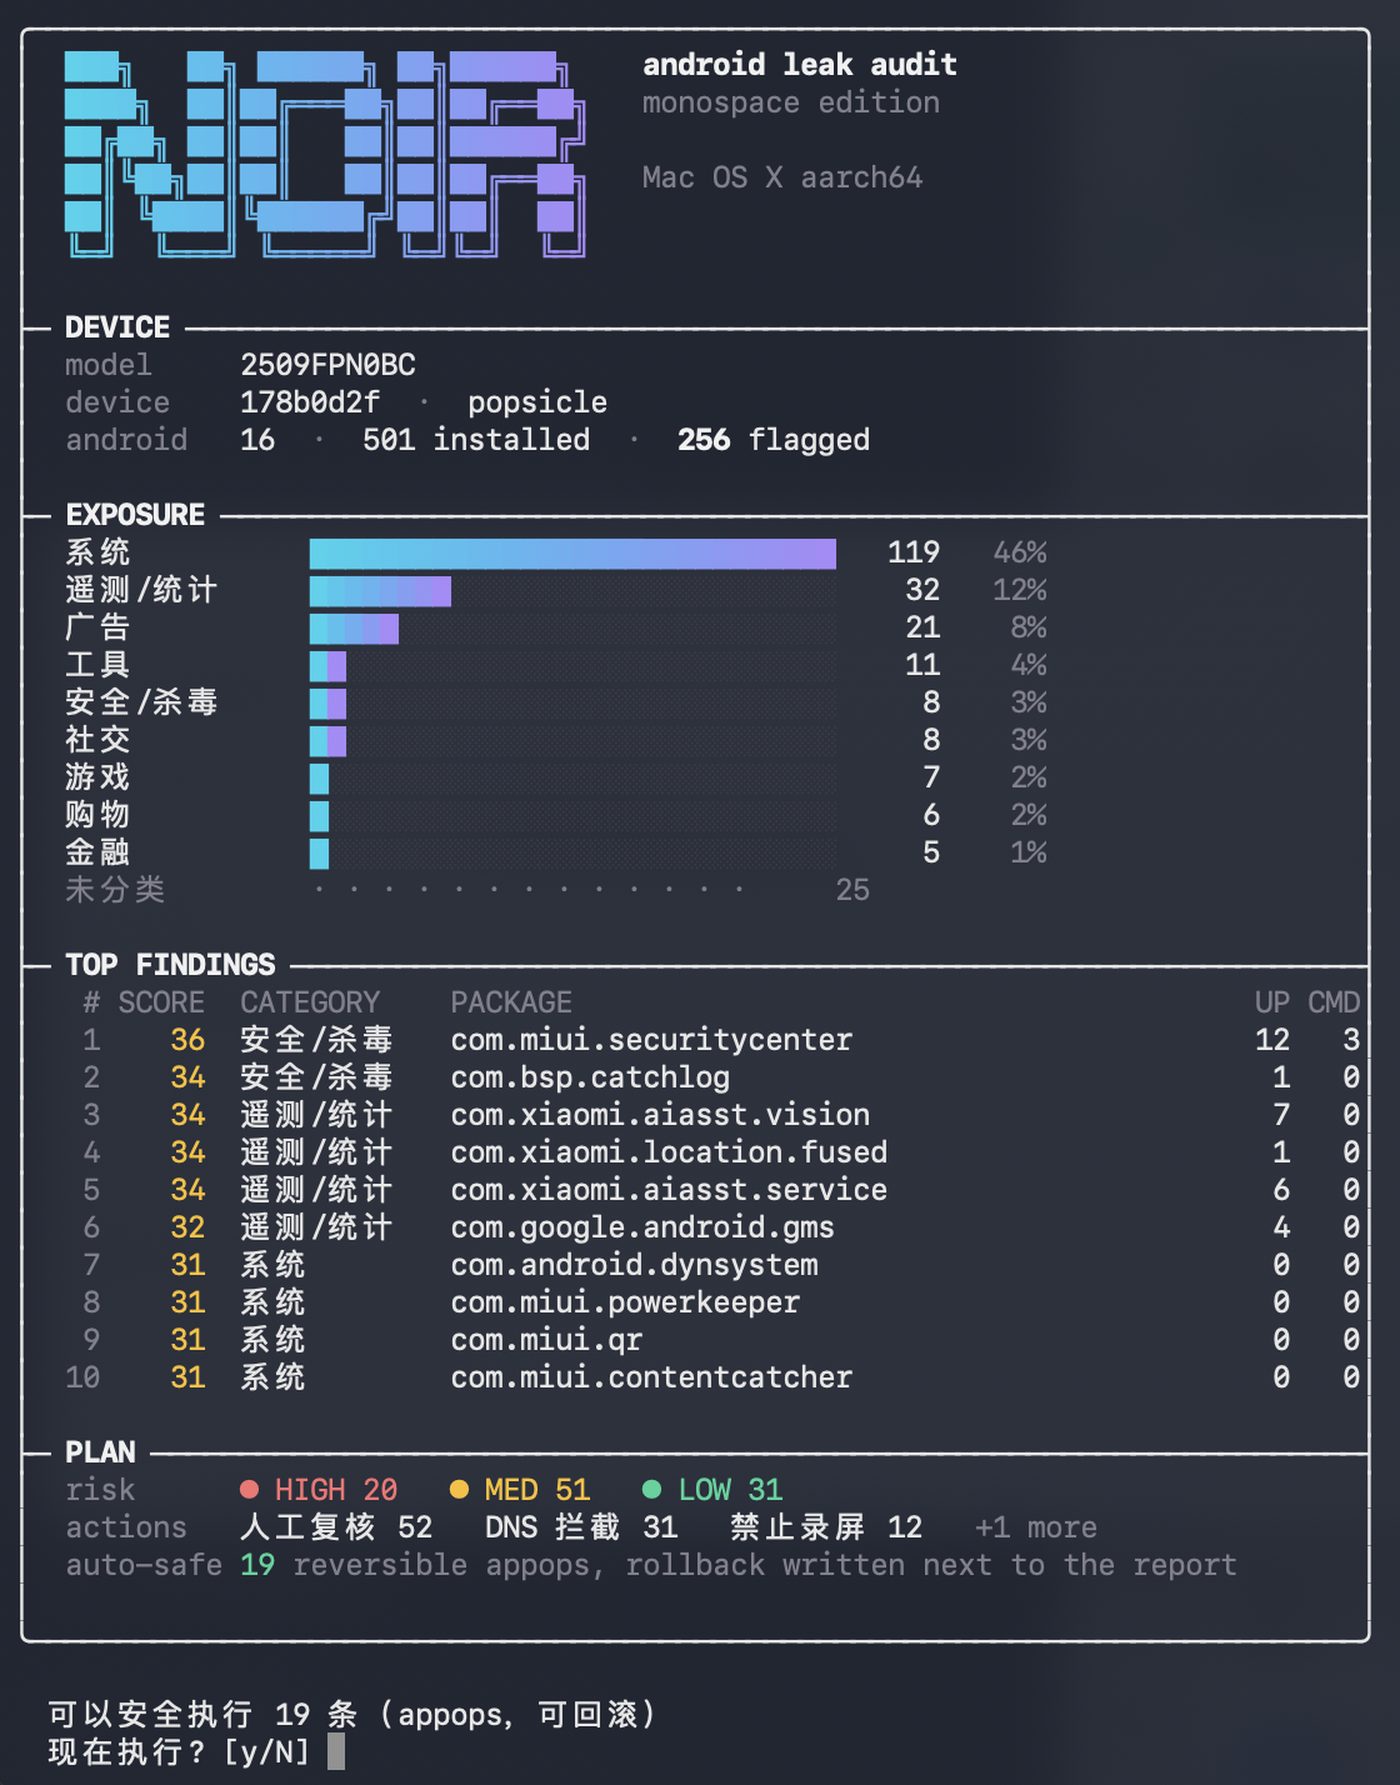
NOIR 在真机上跑出来的审计仪表盘,按风险着色
真正让它和权限查看器拉开差距的,是这三件事。
第一,它把权限翻译成了人话。位置、通讯录、短信、通话、麦克风、相机、屏幕、应用列表、设备标识、文件、日历、账户——拿到哪类权限就可能拿到哪类数据,再和上报域名配对,得出哪类数据可能流向哪里。这比看一堆抽象的权限名有用得多。
第二,它给的建议分三档。能安全自动执行的、需要你确认的、不建议动的,分开列,而且每条动作都配一条回滚命令。默认的 noir 不会卸载任何东西,除非你自己加上 --aggressive。
第三,它不碰你的系统。不联网、不上传、不需要注册,不改系统分区,也不需要 root。它连 Java 都不用你装:下载 portable 包解压,双击启动器就行,包里自带运行时,缺 adb 和 jadx 时第一次运行会问你要不要自动下载。
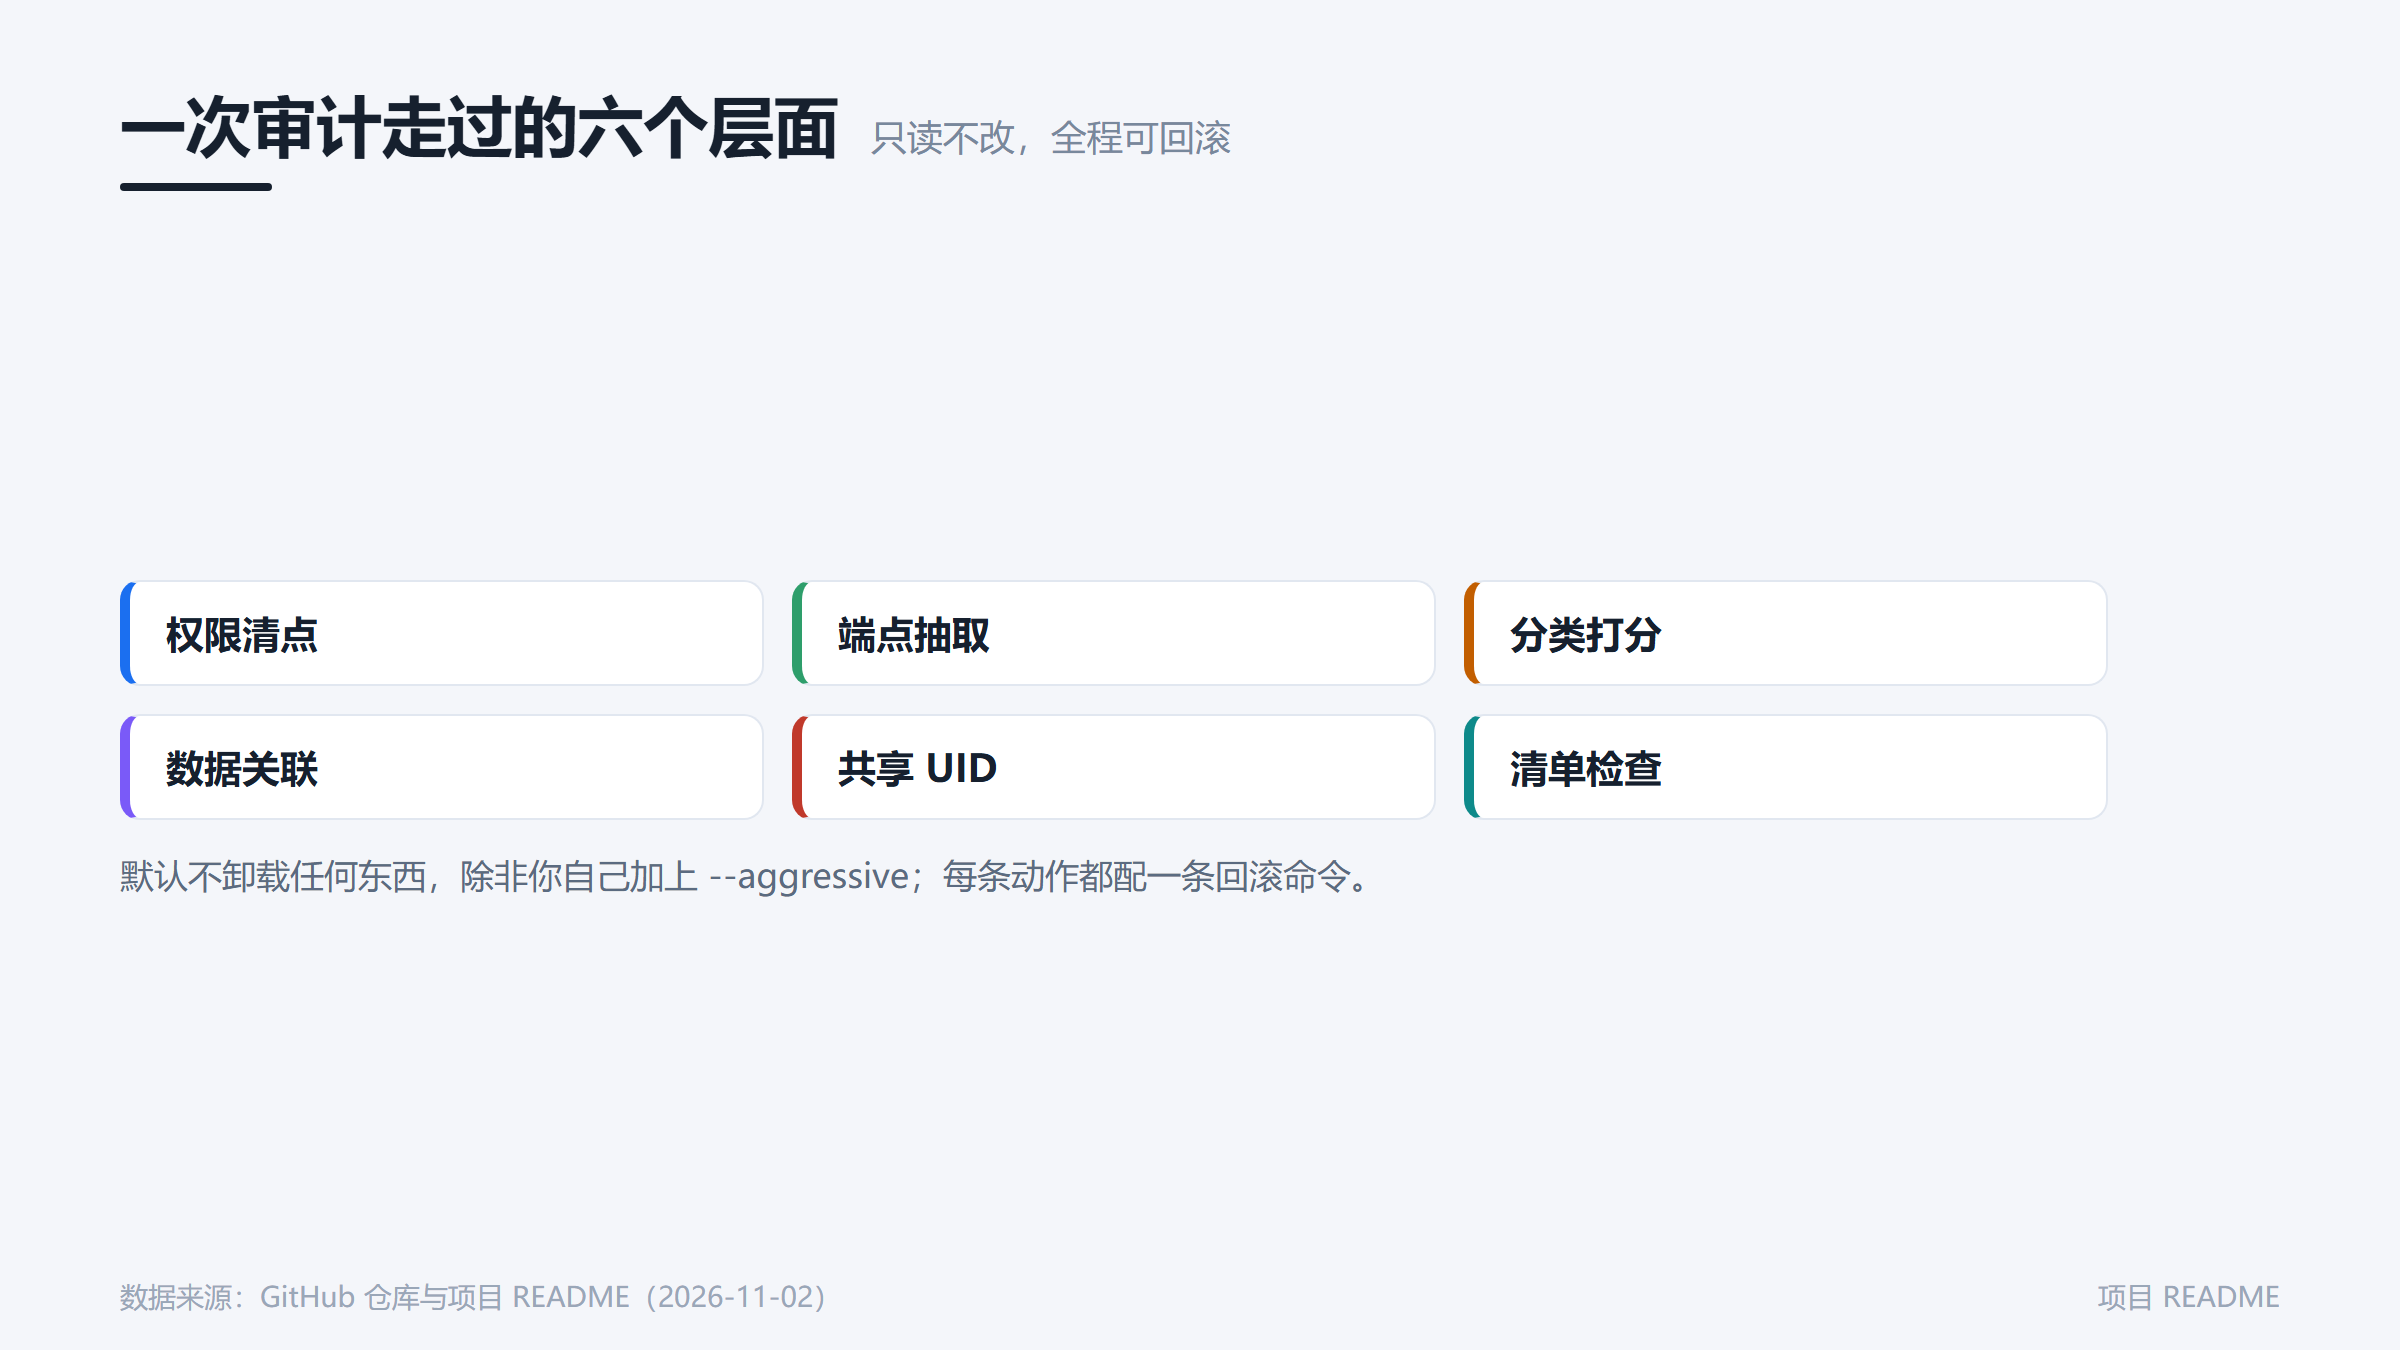
一次审计会走过的六个层面,从权限清点到清单检查
上手几乎没门槛:解压后双击启动器进向导,它先检查 adb,没有就问你要不要下载;再等你插线,最多等 180 秒,还会把开发者模式和 USB 调试的开通步骤一步步打出来;扫完出仪表盘,问你要不要执行那批安全处置,回答 y 就执行,同时写好回滚文件。全程只问两三个 y/n。
需要说明的是,它做的是审计,不是清理大师。面向的是你自己的设备、自己的应用,不做一键加速,也不承诺省电。想深挖单个应用,可以用 deep 把 APK 拉下来交给 jadx 反编译,检索 Runtime.exec、DexClassLoader、MediaProjection 这类高风险调用——这一步的判断就得你自己下了。
如果手上正好有一台闲置的旧安卓机,或者刚给父母买了新手机想看看出厂预装都在干什么,这份报告比任何应用的自我声明都更值得信。
你最想先审计哪一类?输入法、购物应用,还是那些从来不打开却一直在后台的预装?