装完一个软件,它就开始默默往外发包:更新、遥测、广告、统计,任务管理器里只能看到某个进程占着网,连不上它到底找的是谁。想拦就更麻烦,系统防火墙的规则藏得深,商业工具要么收费,要么要求注册、把流量数据传去自己的云端。想查一次异常连接,往往得先学会抓包。
Snitch 把这个盲区摊到了桌面上。仓库目前 722 个 star,AGPL-3.0 协议,10 月 23 日发布 v1.6.4,macOS、Windows 10/11、Linux 都能跑,界面有 8 种语言、含简体中文。它是一套实时的出站连接监视器加应用防火墙:本机在中间,每条连接是一个节点,谁在连、连到哪、哪个进程发起的,直接画成图;时间线能回看 15、30、60 分钟,历史存在本机 SQLite 里,默认留 24 小时。
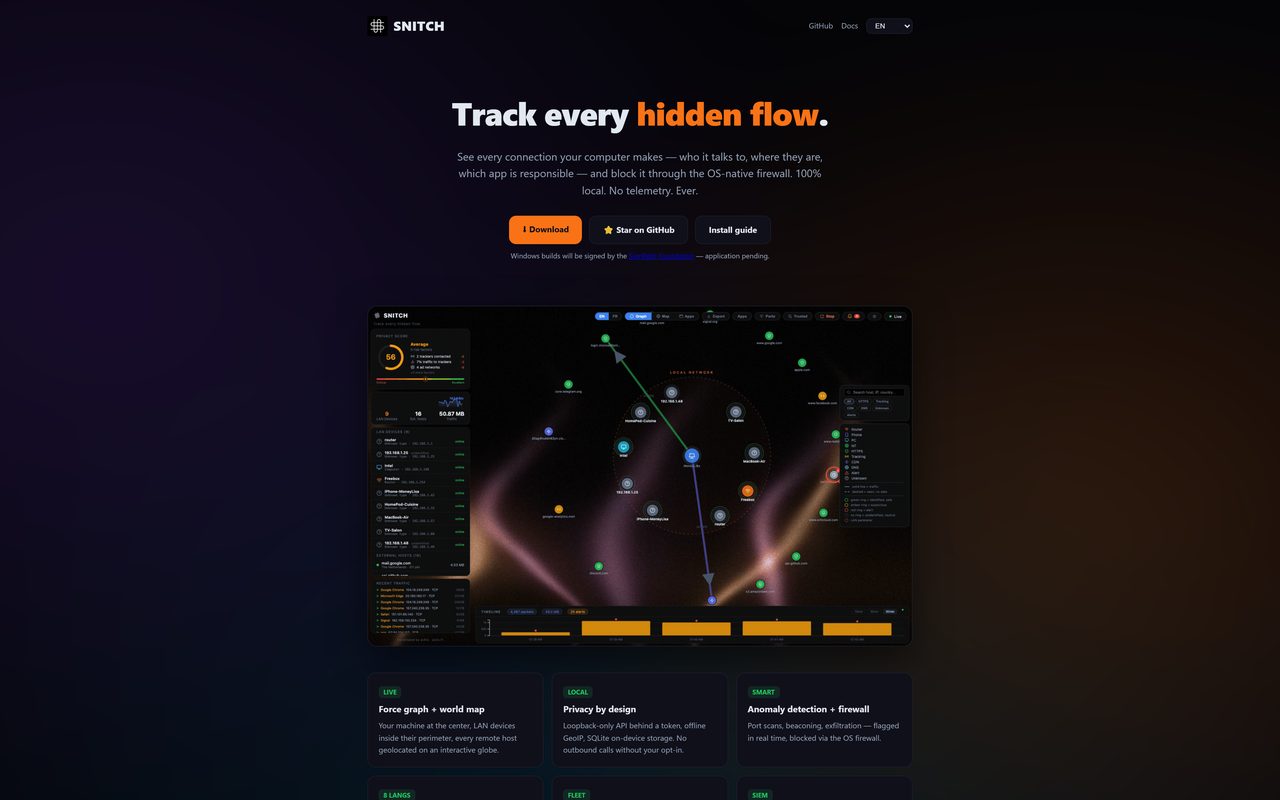
Snitch 官网首页,主打把每一条隐藏连接看清楚
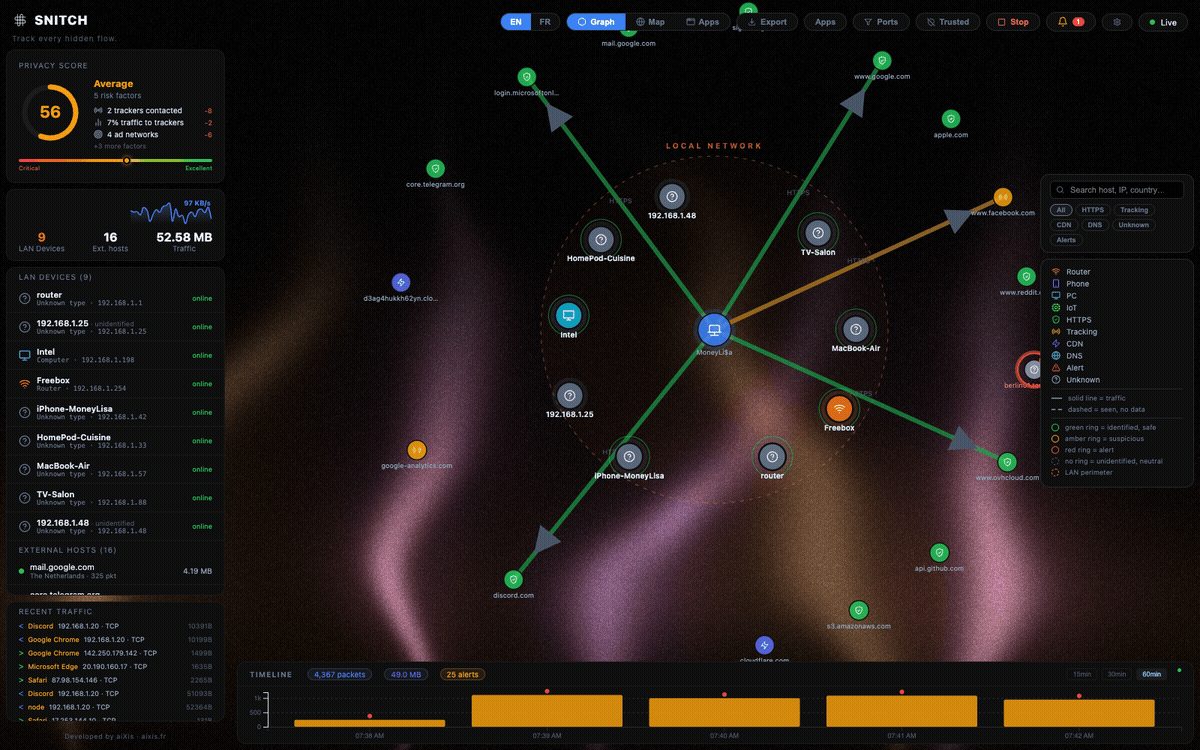
实时监控主界面,连接关系图、局域网设备与外部主机同屏
我更在意的是这三个取舍。
第一,阻断交给系统自己。它不在用户态自己过滤流量,而是调用各平台原生的防火墙:Windows 用 netsh、Linux 用 iptables、macOS 用 pf。规则由你写,执行由系统做,出问题时排查路径短得多。
第二,看得懂比看得全更重要。Force Graph 给连接关系,World Map 给地理归属,异常检测盯端口扫描这类行为;和抓包工具那种逐包拆解不同,它给的是能直接读的高层总览,还有一键 Lockdown 把出站全掐掉,以及导出到既有审计系统的接口。
第三,数据不出这台机器。整个界面跑在本机回环地址后面带 token,不需要注册,连 IP 的地理定位也是离线查的,没有默认的外发上报。
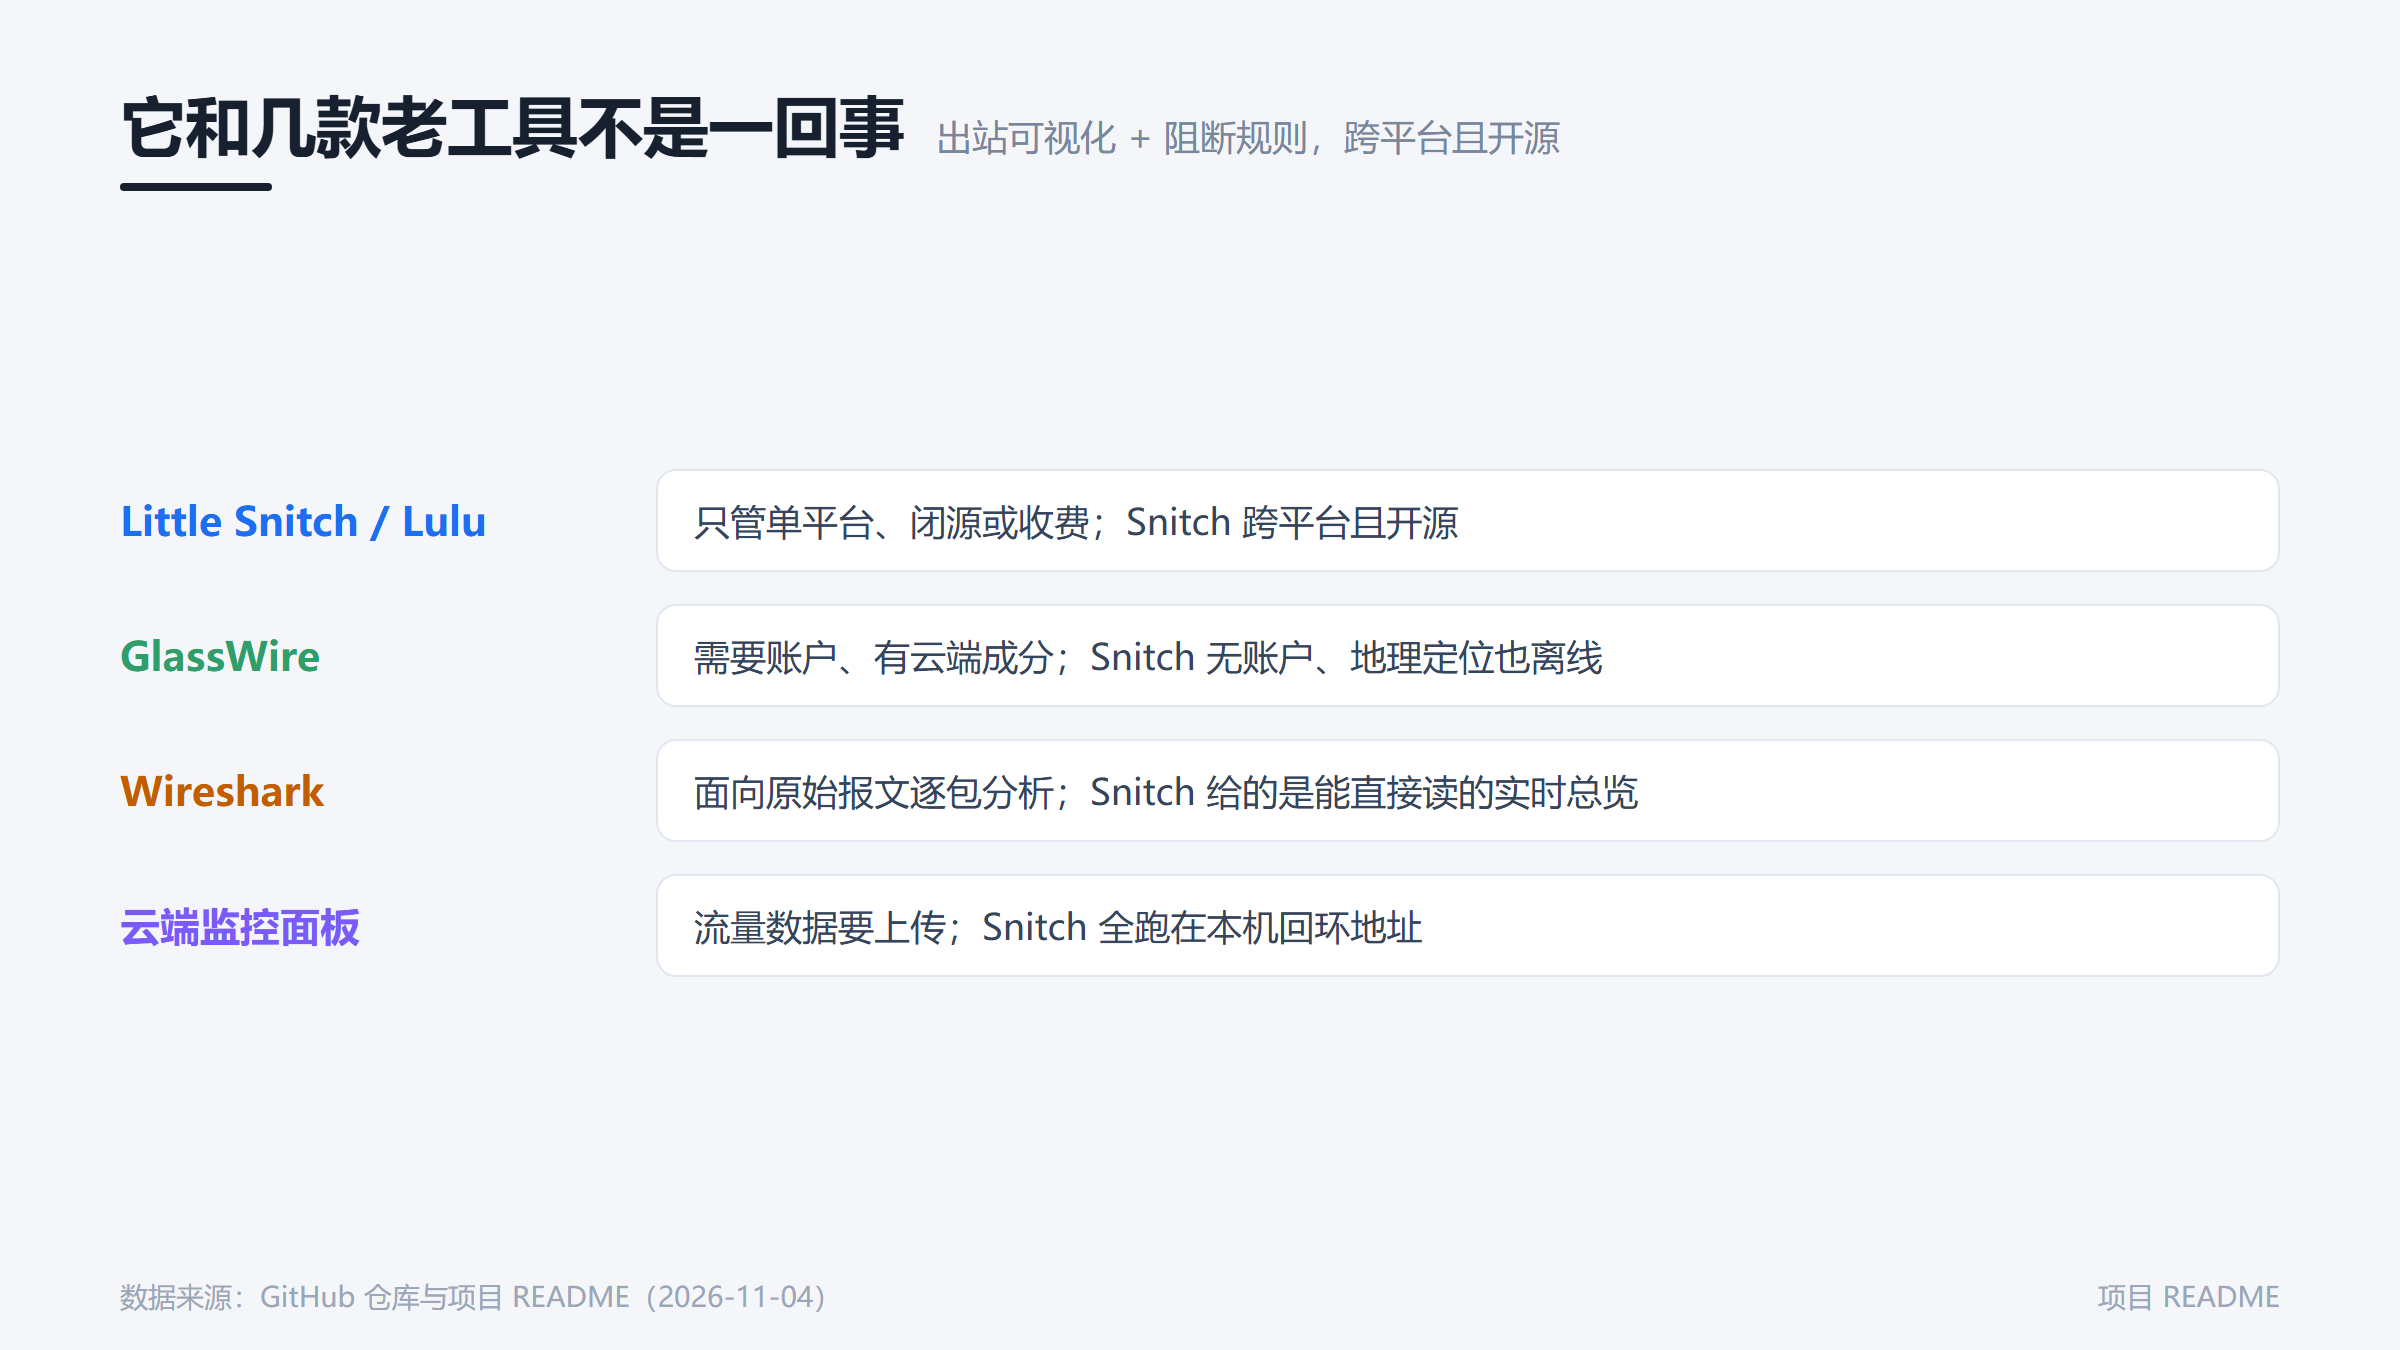
它与几款同类工具的分工差别,跨平台与开源是关键
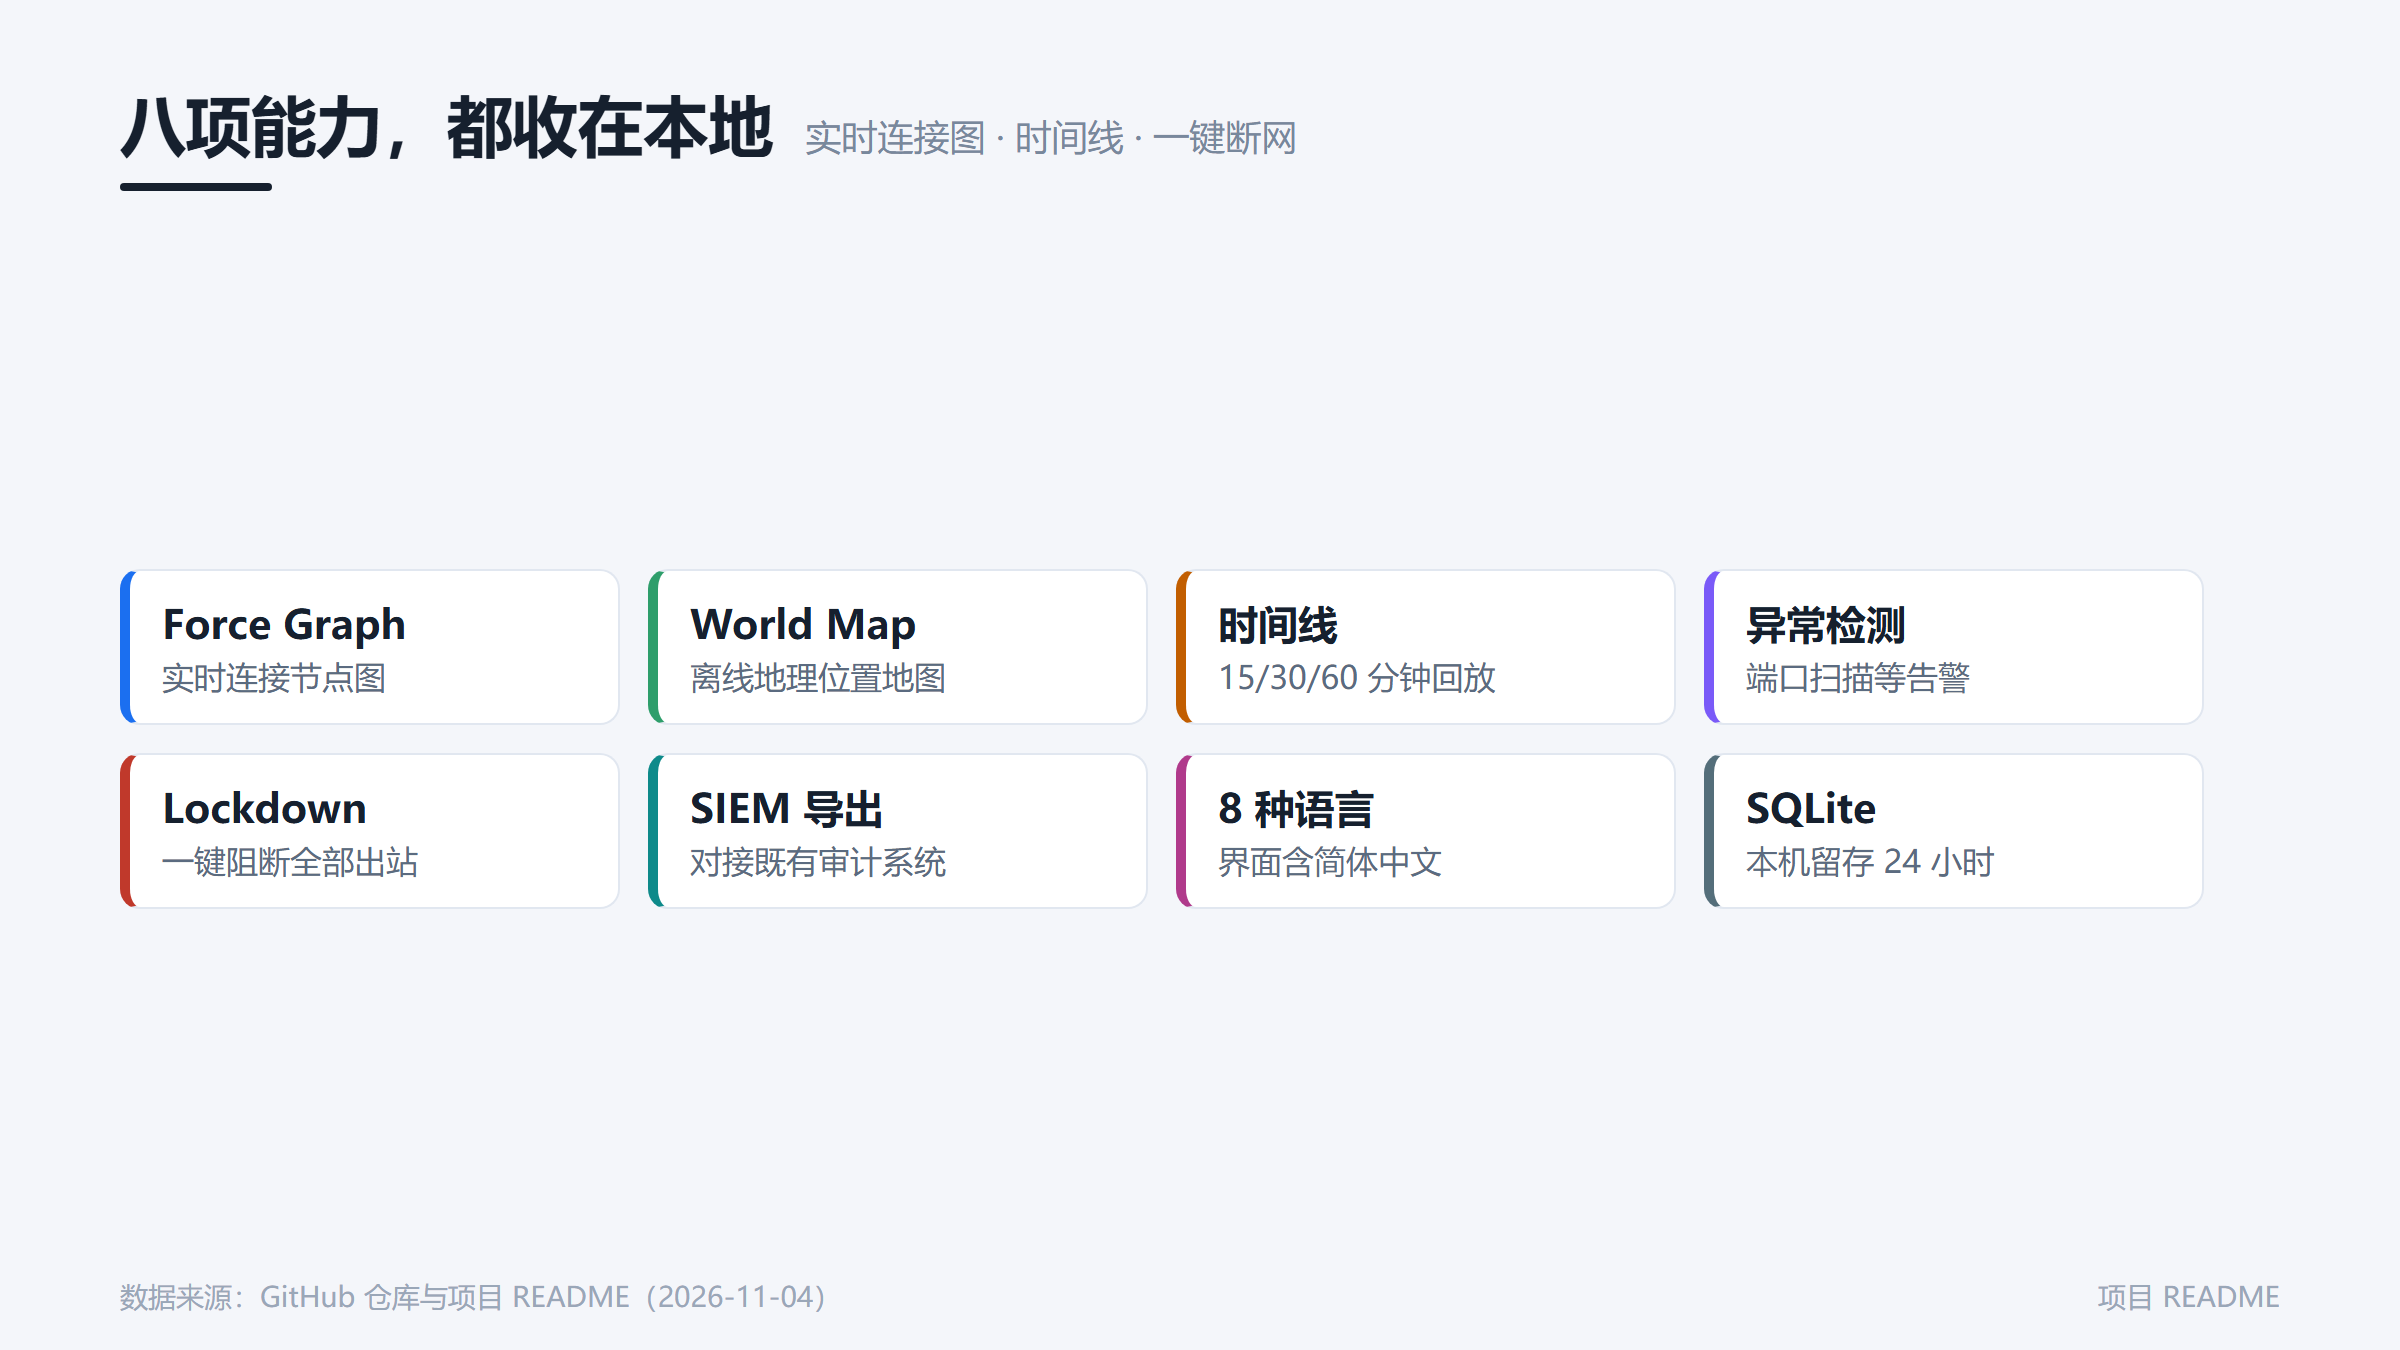
连接图、地图、时间线、异常告警等八项能力清单
当然,它不是杀毒软件,也不解析加密内容,做的是「看见并管理出站」这一件事。AGPL-3.0 意味着二次分发要遵守相应义务;装机和改防火墙规则需要管理员权限;Linux 版走 Docker,部署门槛比桌面端高一点。想用它排查「某台机器半夜在跟谁说话」很合适,指望它替你判断流量是否恶意就超出范围了。
如果给电脑装一个这样的监视器,你第一件事会去看哪一类连接:系统更新、常驻后台,还是那些装完就再没打开过的软件?