你有没有过这种感觉:手机明明放在口袋里没动,却感觉有人在后台偷偷定位、读剪贴板、翻通讯录。想知道到底哪个 App 在动这些隐私,系统设置里翻半天也只能看到一个笼统的“权限列表”。最近有个开源工具,不用 root、不用电脑,就能把每个 App 在后台访问了什么、连了哪些地址,一条条记在你自己手机上。它叫揪咪 Jiumi,我把它拆开说说到底靠不靠谱。
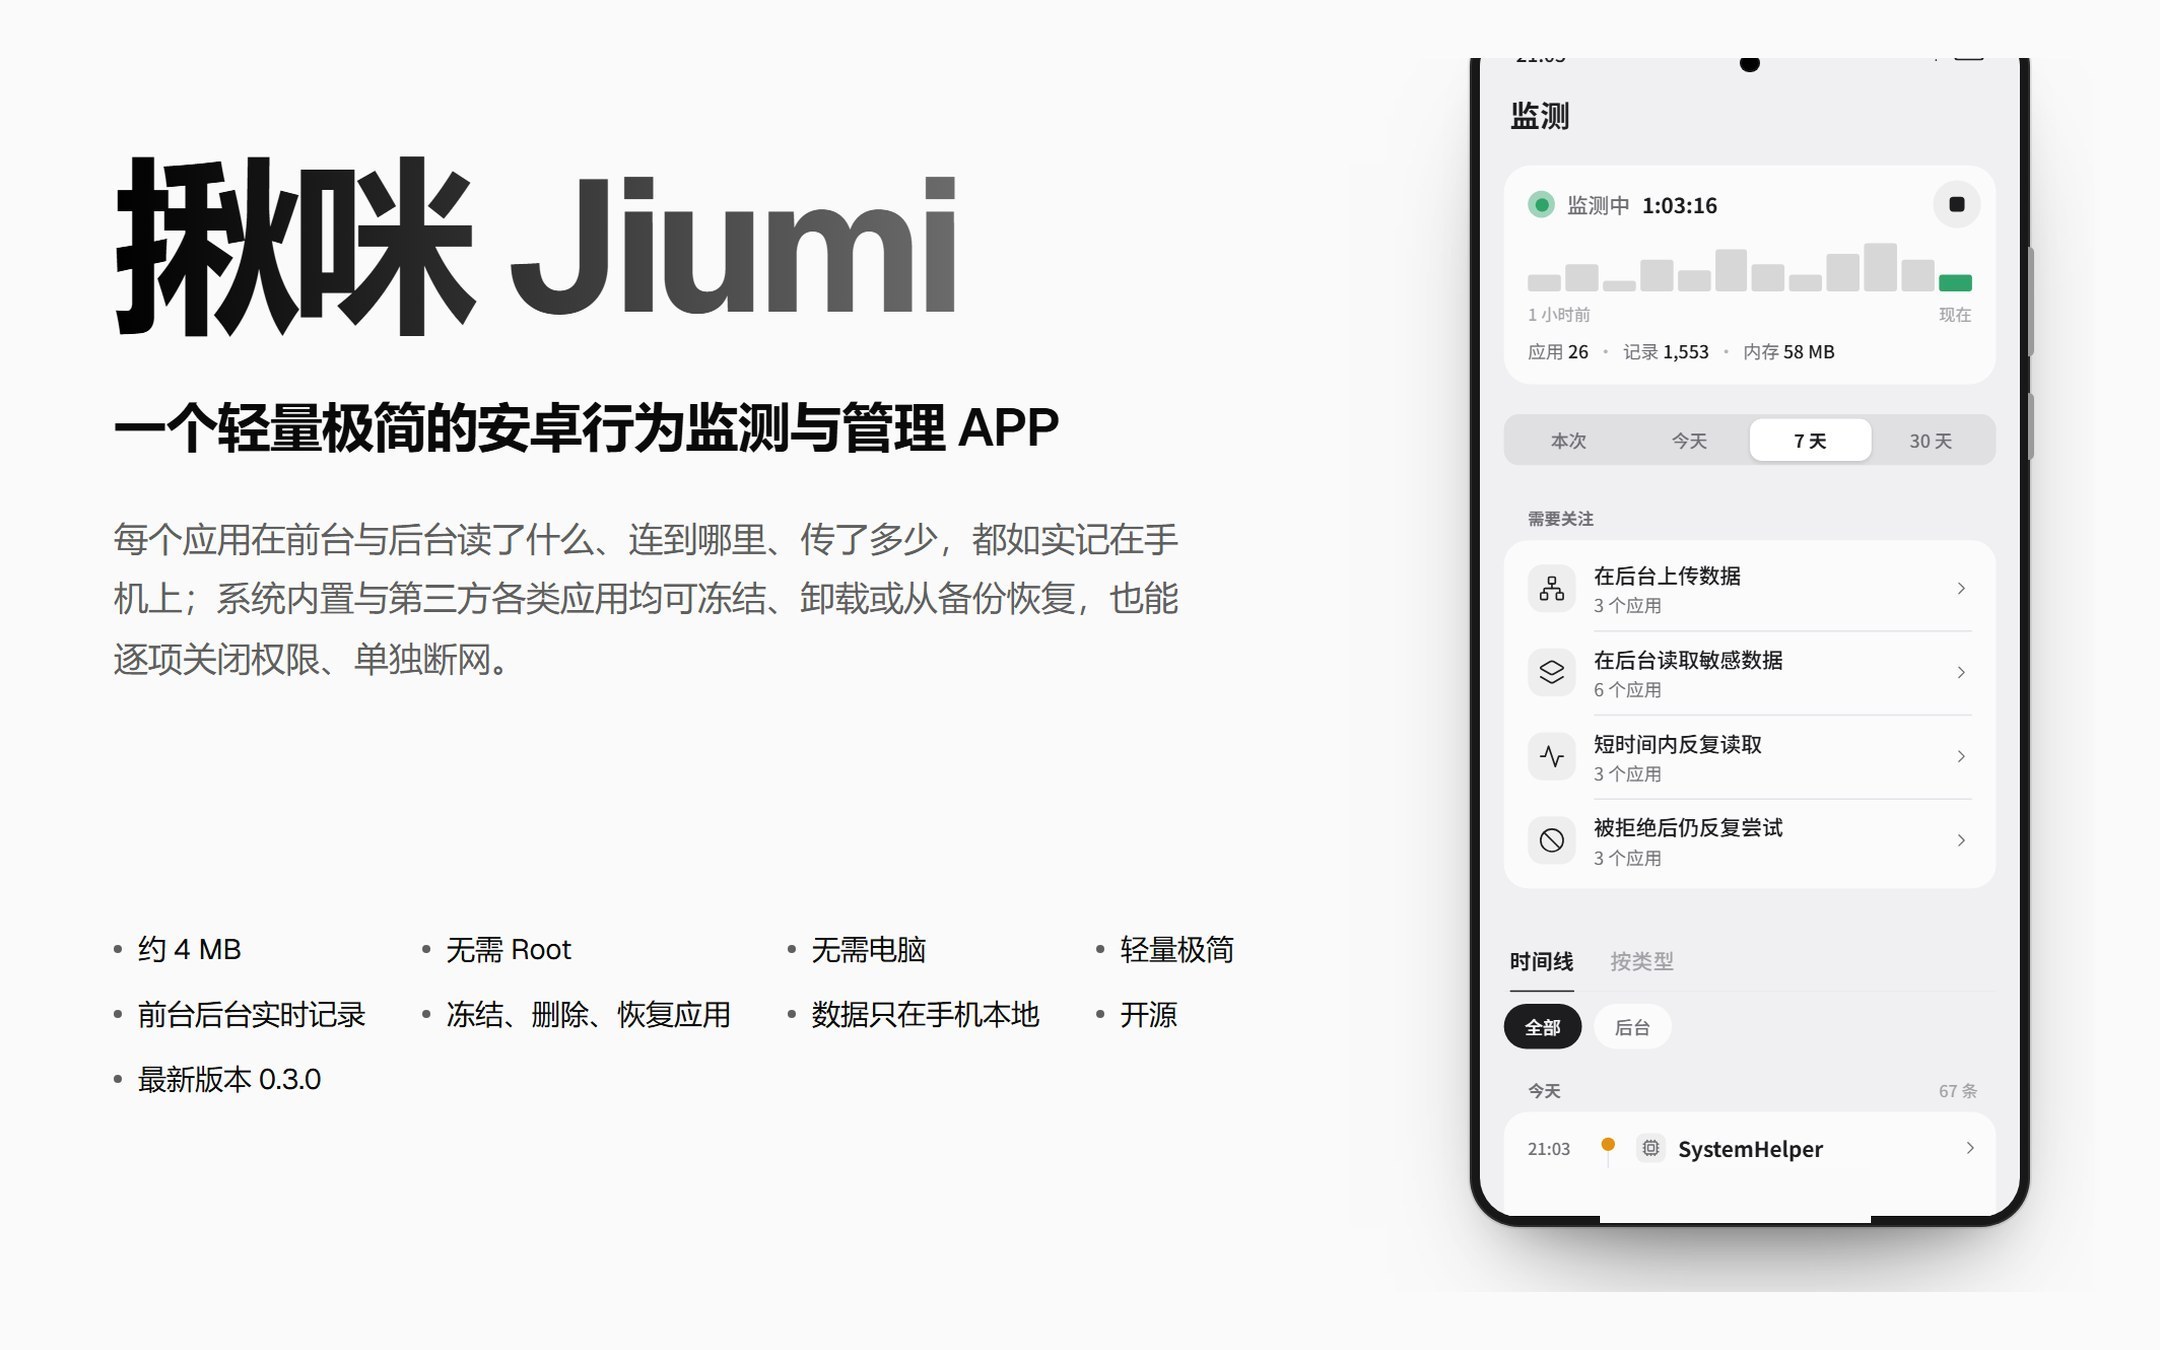
揪咪 Jiumi 官网首页,一款免 root 的安卓应用行为监测工具
先看它到底是什么。揪咪 Jiumi 是一个轻量的安卓应用行为监测与管理工具,安装包只有约 4MB,要求 Android 11 及以上,采用 Apache 2.0 许可,当前版本 0.3.0。到 11 月 19 日,它在代码托管平台上拿到 536 颗星。它做的事情是:把每个 App 在后台访问位置、剪贴板、设备标识等行为,按时间、按应用、按类型整理成记录,全部存在手机本机。项目方明确写了三句话——没有账号、不上传监测记录、记录留在本机。一句话概括,它像一个装在手机里的“行为记录仪”,只记录、不上传。
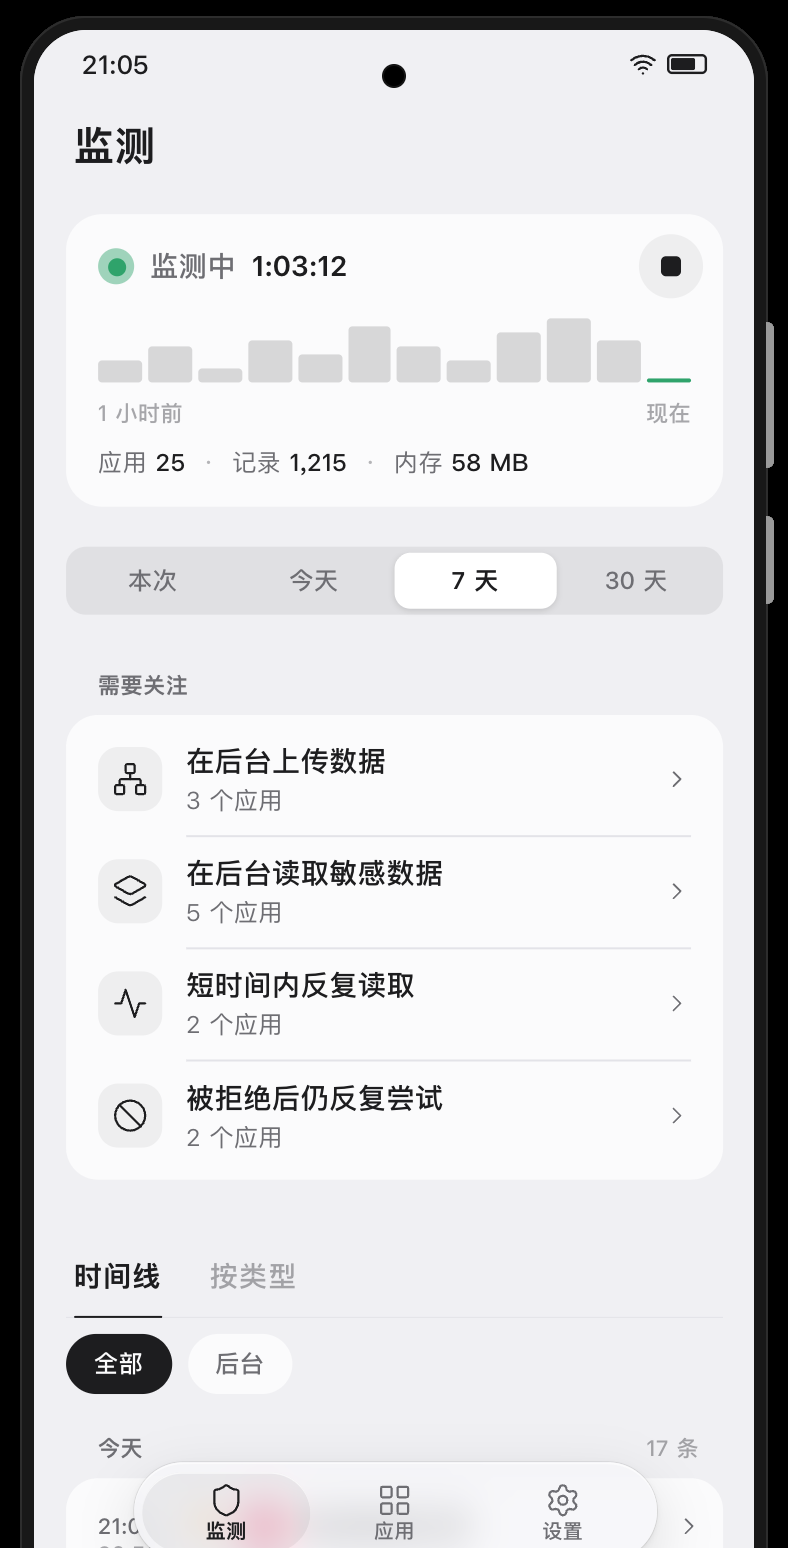
揪咪的监测概览界面,显示一段时间内应用数、记录数和值得留意的后台行为
第一,它能看见的东西比系统设置多得多。系统能告诉你某个 App 有没有定位权限,揪咪能告诉你它“什么时候、用了几次、在后台还是前台”。它按 12 类数据、56 种访问来记录,包括位置、剪贴板、设备标识、网络连接等。更实用的是那个“值得留意”列表:谁在后台上传数据、谁在后台读取敏感数据、谁在短时间内反复访问、谁被系统拒绝后还在反复尝试——这几类行为被集中放在一起,一眼就能扫到。它还会按应用显示连接过的地址和可用流量统计,开启域名记录后能看到关联域名。
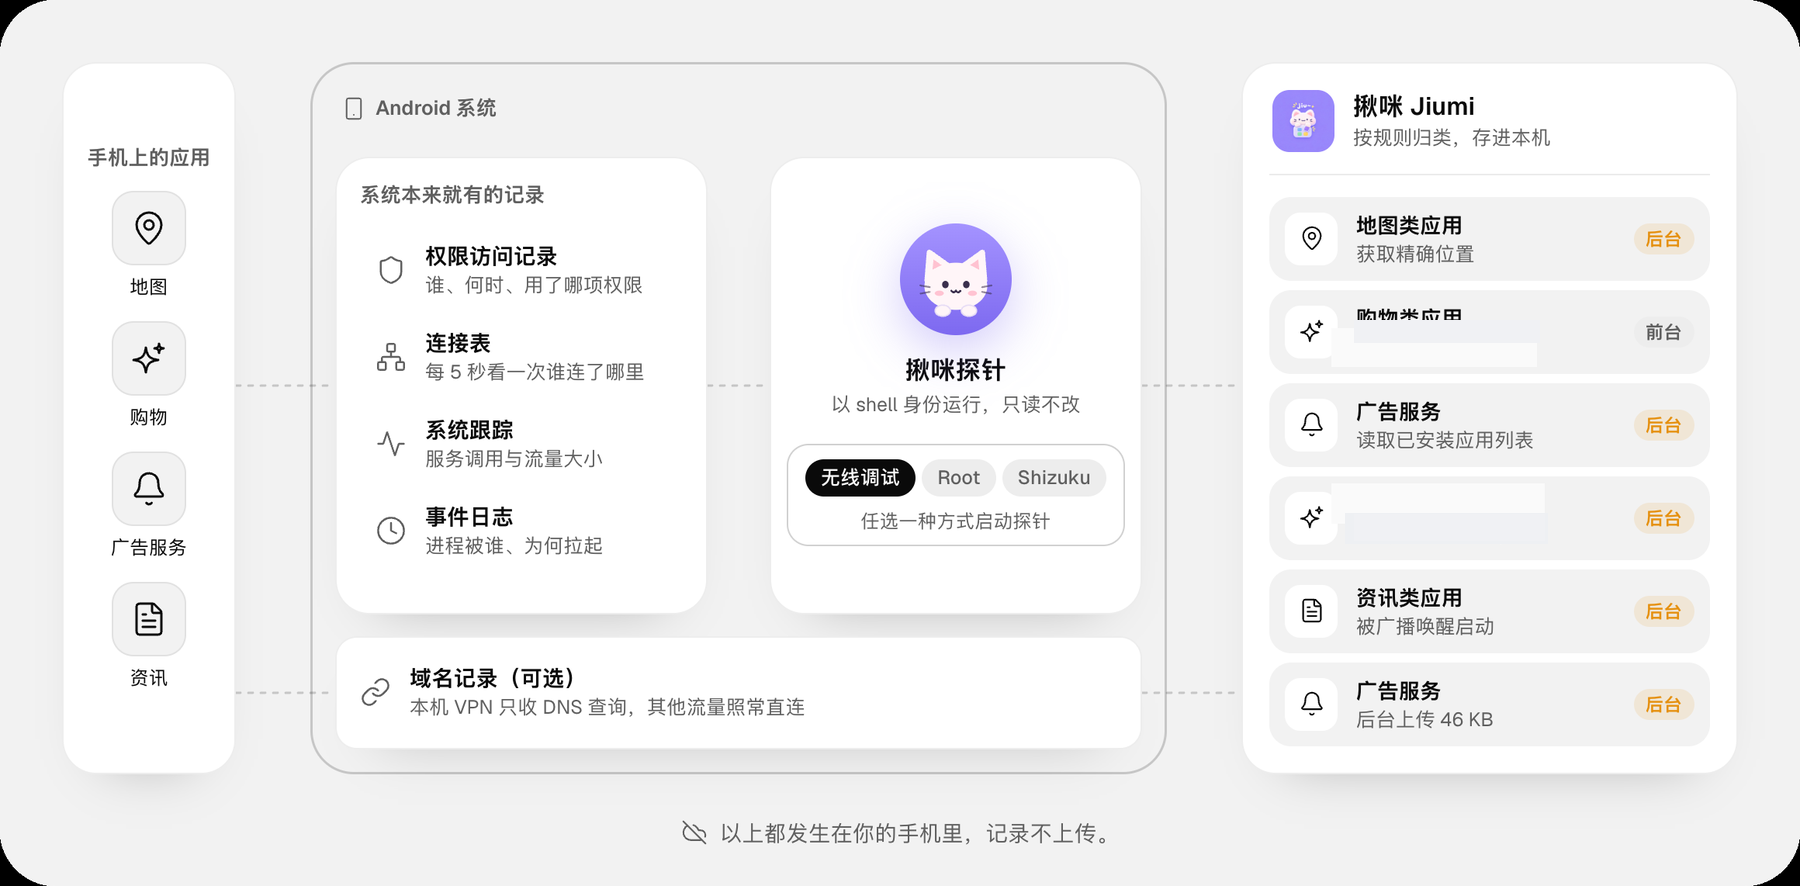
揪咪的工作原理图,探针以 shell 身份读取系统信号,App 整理后存在本机
第二,不用 root 就能看到后台,靠的是“读系统本来就在记的东西”。Android 在运行 App 时,会留下权限访问记录、连接表、系统跟踪和事件日志。揪咪的探针以 shell 身份读取这些信号,再由 App 按规则整理成记录,整个过程不向其他 App 注入代码。启动方式三选一:无线调试、Shizuku 或 root,探针最终都以 shell 身份运行。推荐用的是无线调试,连上 Wi-Fi、按引导开开发者选项、输入系统显示的 6 位配对码就行。这里要说实话:监测会增加耗电,短连接可能在两次读取之间结束,直接读文件这类行为可能没有信号,按连接统计流量还需要 Android 14 以上。它不是万能的,但把能看到的都摆了出来。
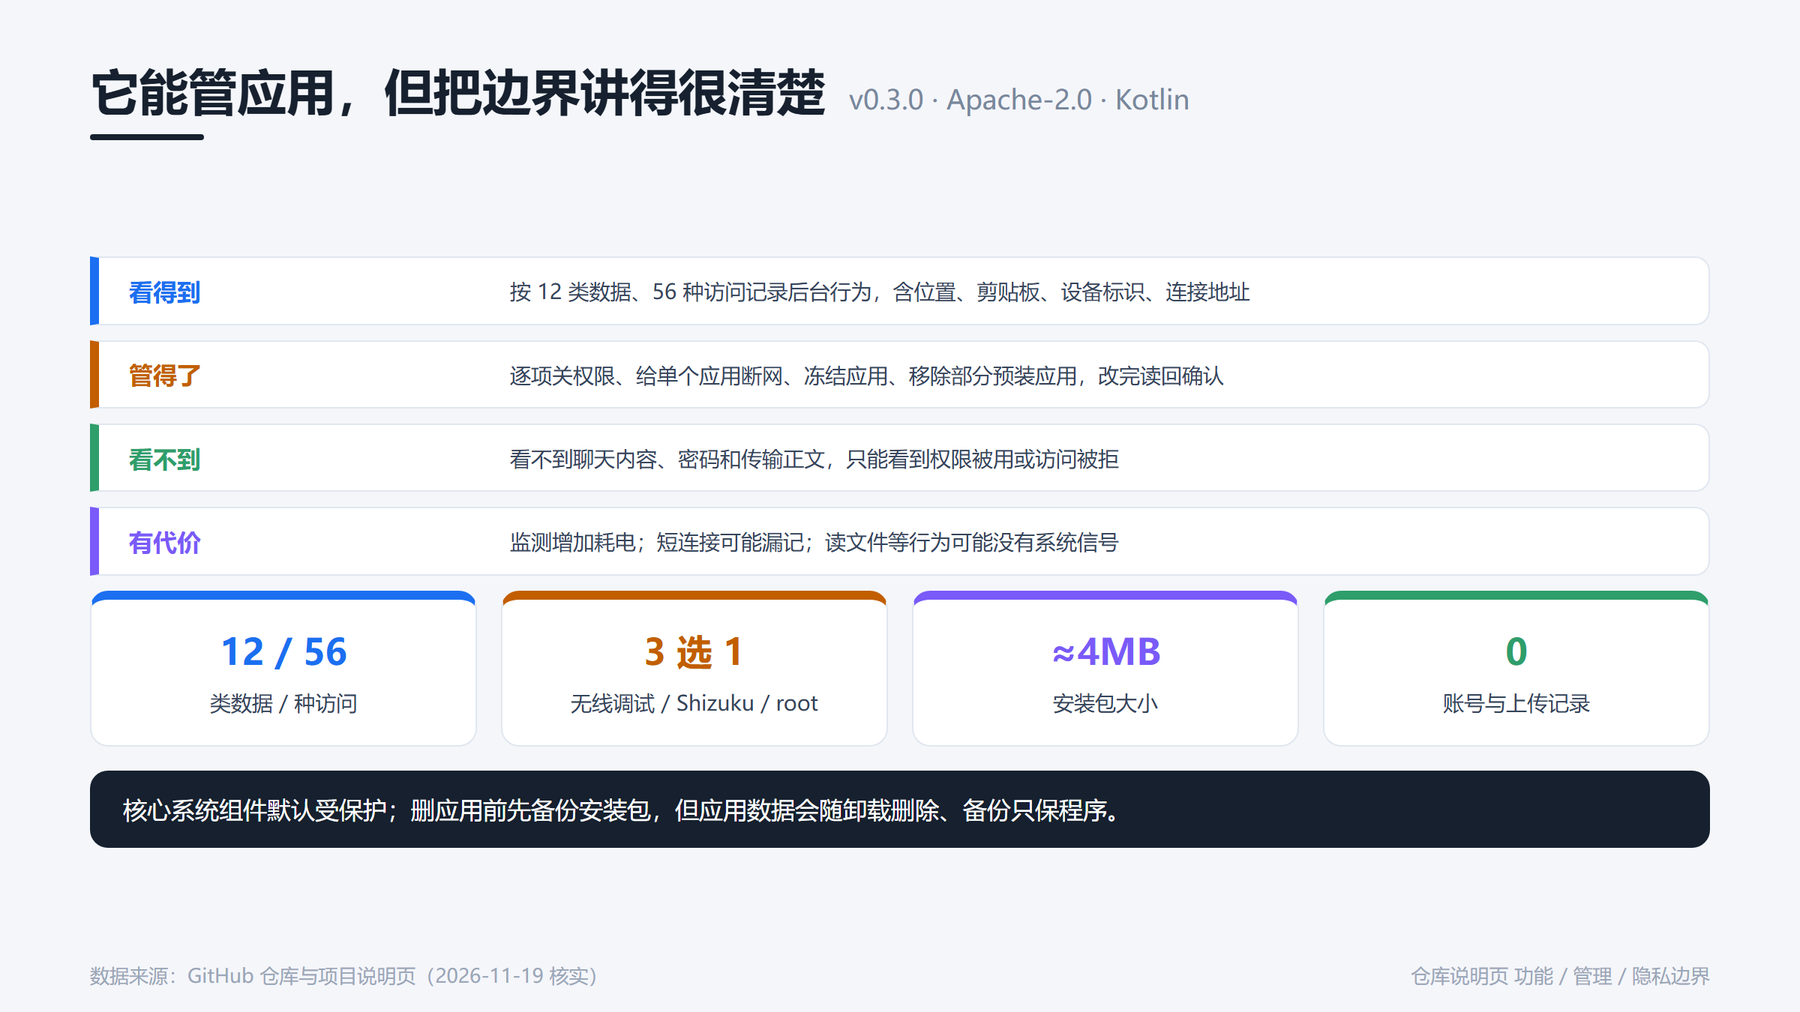
揪咪的权限管理、冻结、联网开关等能力,所有操作都由用户主动发起
第三,它不只是“看”,还能管,但管得分寸感很强。在应用详情里,你可以逐项关权限、给单个 App 关联网(走系统自带防火墙,不占 VPN 位置)、冻结应用、甚至移除预装应用。关键在于:所有操作都要你主动发起,揪咪改完会读回系统状态确认,系统拒绝时会告诉你原因;核心系统组件默认受保护,改动前会提示风险。删除自己装的 App 前会先备份安装包,但应用数据会随卸载删除,备份只保安装包——这一点它在界面上写得很清楚。它看不到聊天内容、密码和传输正文,只能看到“某项权限被用了”或“访问被拒”。这种“能看到什么、看不到什么”都摊开讲的做法,反而让人放心。
一句话收尾:真正让人不安的,往往不是 App 用了某个权限,而是你不知道它用了。你有没有想过,自己手机里哪个 App,正在后台悄悄读着剪贴板?不妨评论区聊聊,你最想盯住哪一类行为。