给一个小项目配上部署这套东西,账单往往比项目本身还热闹:前端放 Vercel,后端放 Railway,数据库用托管 Postgres,定时任务再开一个服务,邮箱提醒又是一个订阅。每个都是每月十几二十美元,加起来四五百,跑的还是你自己写的代码。
这些小钱单独看都不心疼,但它们有个共同的麻烦:涨起来不由你,停不停也不由你。Coolify 想干的事很直接——把这些按量计费的格子,收回一台你自己租的机器上。
是什么
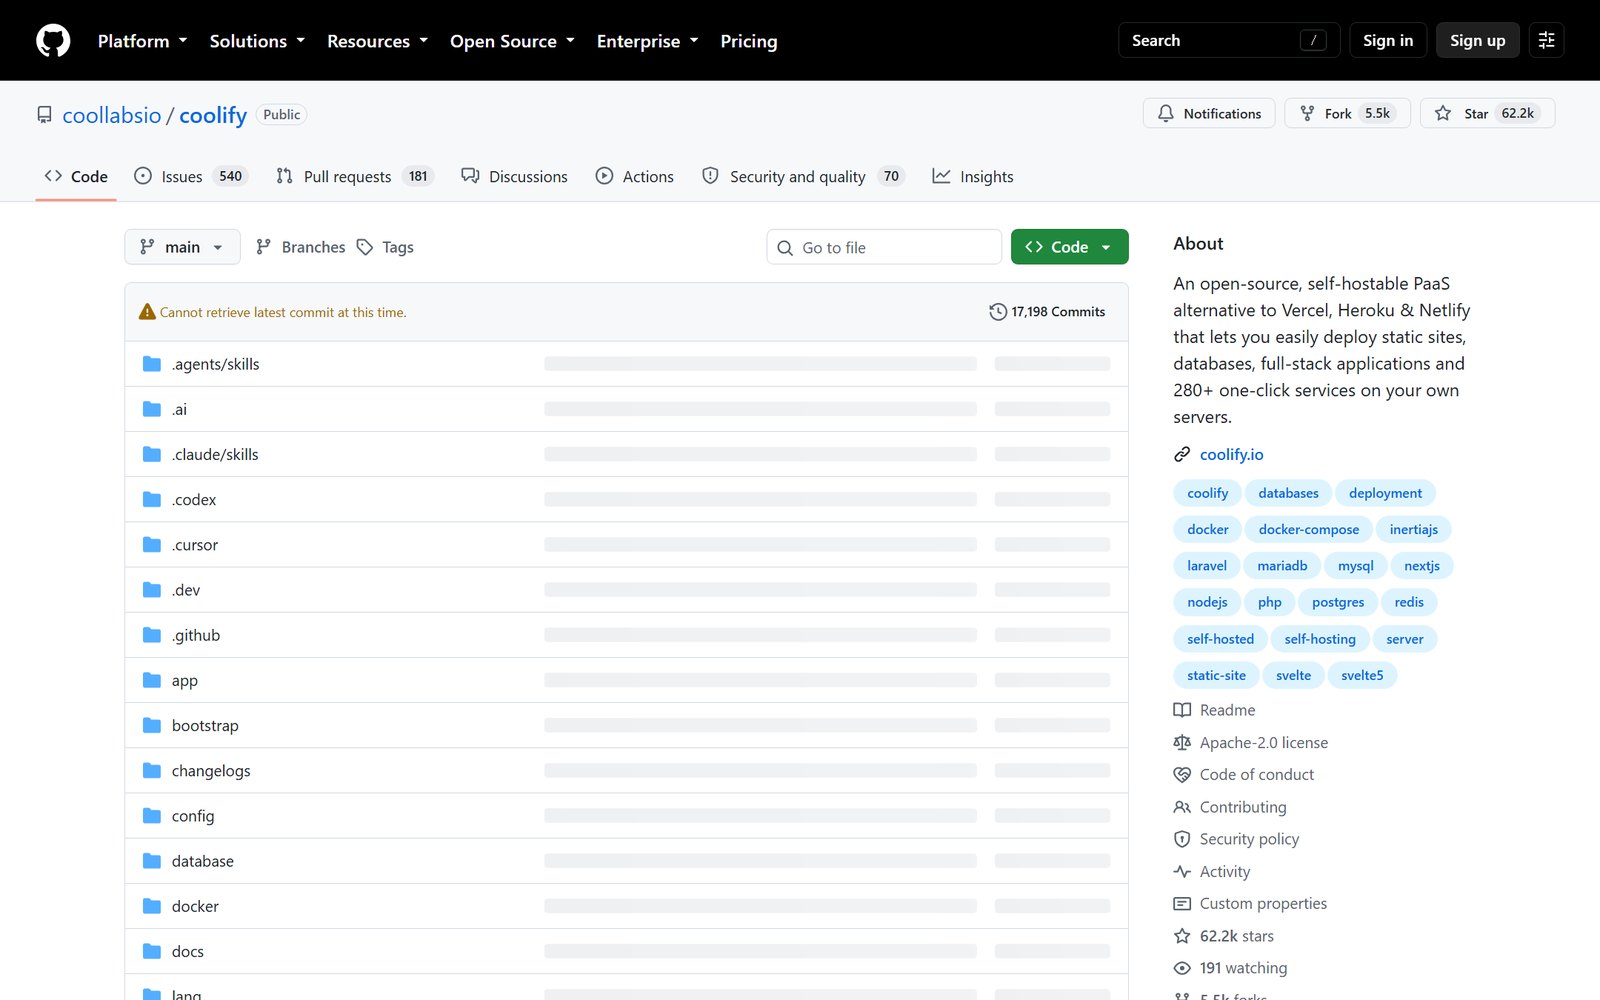
coollabsio/coolify,Apache-2.0 协议,6.2 万 Star、5523 Fork,当前版本 v4.3.23(2026 年 9 月 18 日发布),9 月 22 日仓库仍有提交,待处理 Issue 540 个、待合并 PR 181 个。项目 2021 年开源,v4 这条线从 2026 年 4 月起转为稳定版。
它的定位是自托管的 PaaS:你准备一台 Linux 服务器,它负责在上面部署应用、管数据库、配好反向代理和 HTTPS 证书。整条链路的底座还是 Docker 加 Traefik,Coolify 是架在上面的一层控制面。这个定位得说清楚——它不是服务器提供商,机器、防火墙、系统补丁这些还是你的事,它管的是"这台机器上跑什么、怎么跑"。
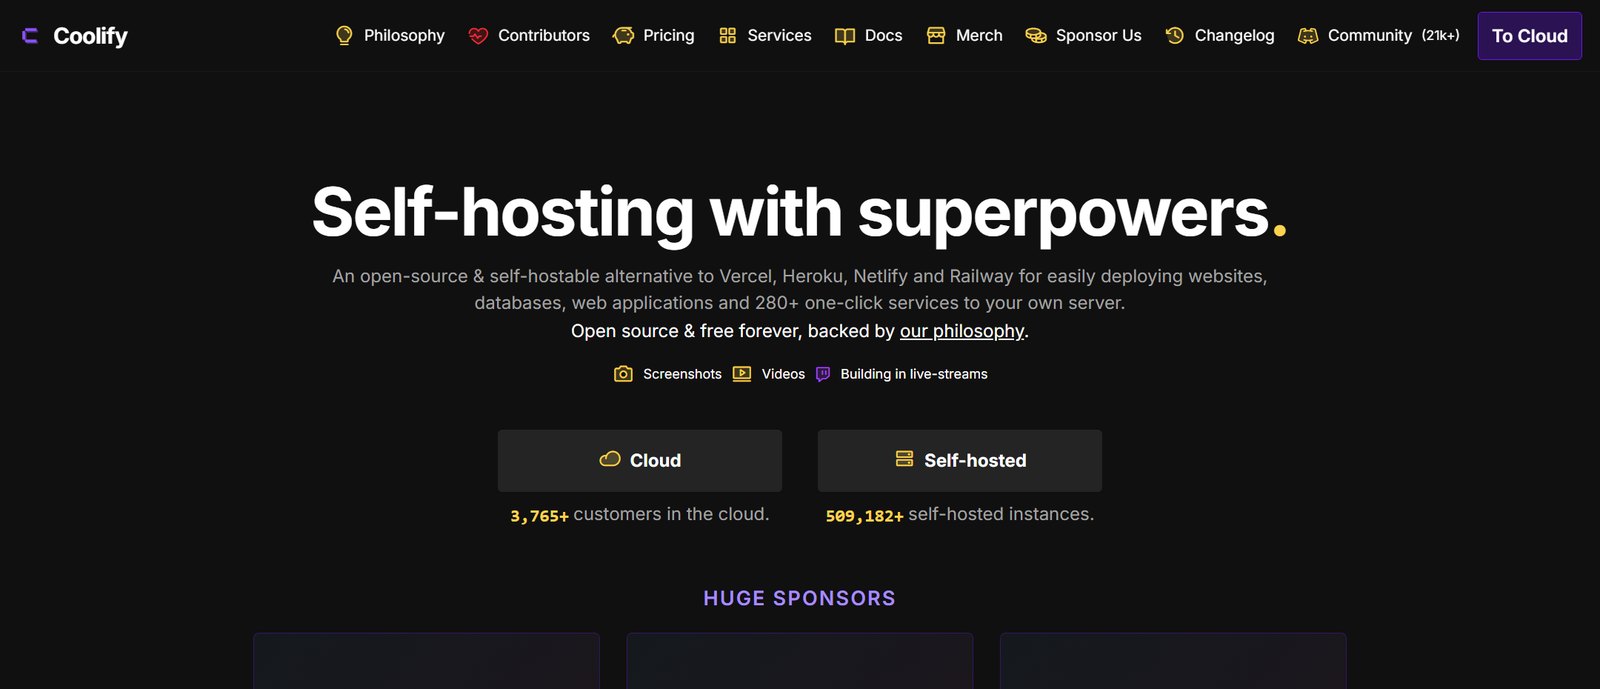
官网首屏给的两个数字挺能说明它现在的位置:509,182 个自托管实例,3,765 个云上客户。这个量级说明自托管部署这条路上,它已经是被反复验证过的选择,而不是少数人的折腾。
核心优势
安装是一行命令的事。服务器上跑一条 curl 脚本,它自己装好依赖、装好 Docker、把面板和配套服务拉起来,两三分钟结束,浏览器打开对应端口就能进。用 Ubuntu 22.04 或 24.04 最省心,Debian、Fedora、Alma、Rocky、Alpine、Arch、树莓派 64 位系统也支持,非 LTS 版本要手动补几步。
第一个注册的账号就是管理员,这条必须记牢。装完到注册之间有个窗口期,只要有人先注册走流程,那台实例的永久控制权就归他了,官方没有"事后认领"的通道。所以正确做法是:脚本跑完立刻打开页面注册,中间别去泡茶。这个设计谈不上优雅,但知道它就不会踩。
接上 Git 仓库就能自动发布。GitHub、GitLab、Bitbucket、Gitea 都支持,推送即构建、即部署。构建方式两条路:用 Nixpacks 让它自动识别技术栈(Node.js、Python、Go、PHP、Ruby、Rust 都能认),或者直接喂你写好的 Dockerfile 和 Docker Compose。多服务栈走 Compose 是原生的,网络和依赖关系都保留——这一点看着基础,但正是很多同类工具折戟的地方。
证书、域名、反代这些琐事它接走了。内置 Traefik 配 Let's Encrypt,新应用上线填个域名就自动签发证书,不用再手写 Nginx 配置、也不用记哪天该续证。这类活儿没有技术含量,但每个月都要占掉几个小时,而且总在你想不到的时候过期。
280 多个服务一键起。PostgreSQL、MySQL、MongoDB、MariaDB、Redis 这些数据库,加上 n8n、Ghost、WordPress、Grafana、Prometheus、Ollama 这类常用服务,都是一键部署,连版本和持久化卷都帮你配好。自己手动装过一遍 MySQL 并调过认证插件的人,会知道这一步省下来的是什么。
多台服务器从一个面板管,而且分角色。这是它跟轻量替代品拉开差距的地方:可以让这台机器专门跑构建、那台跑生产、数据库放第三台,全部在一个面板里调度。团队成员按角色分配权限,不用把 root 给所有人。对一个正在长大的小团队来说,这个能力比多几个模板更值钱。
该有的工程能力都在。按 Pull Request 出预览环境、S3 备份、监控代理、完整的 API,v4.1 之后还加了结构化审计日志和一个只读的 MCP 服务——也就是说你的 AI 助手可以读部署状态、查日志,但改不了东西,这个权限边界划得挺克制。
怎么用
流程大概是这样:先备一台机器,以 root 身份 SSH 进去(安装脚本对非 root 支持不完整,这一点官方明确说了),跑那一行安装脚本,然后立刻打开输出的地址注册管理员账号。接着在面板里设置实例自己的域名并强制走 HTTPS——别一直用 IP 加端口访问管理台,那等于把家门钥匙挂在门口。
之后连 Git 服务商、建资源、指向仓库、选构建方式、填域名、点部署。Coolify 构建镜像、起容器、签证书、把服务拉上线,一个来回通常几分钟。
有几个细节能省掉后面的麻烦。第一个是端口,22、80、443 是必须的,管理台默认走一个独立端口,配套的实时服务还要两个端口,这些在云服务的防火墙和机器自己的防火墙两边都要放开,只放一边是最常见的踩坑方式。第二个是 snap 装的 Docker 官方明确不支持,机器上如果有,先卸干净,让安装脚本自己装。
第三点不是操作技巧,是纪律:先把备份配好再谈部署。把服务收回自己机器上,等于把"别人帮你做快照"这件事也一起收了回来。S3 备份功能就在面板里,配一次不费什么力气,但一个没做过恢复演练的备份,严格来说不算备份。这句话说起来像老生常谈,直到你真的需要恢复一次。
不是没有槽点
它自己不重,但你要为它预留资源。Coolify 空闲状态大概吃 1GB 上下内存,官方最低要求是 2 核 2GB,但那是理论下限,2GB 机器上装完它基本就没剩多少给别人了。现实中的起步线是 4GB,跑几个应用加数据库建议 8GB 以上。这笔账要算进成本对比里,不能只算月租差价。
单区域,没有边缘网络。它跑在一台具体机器上,用户在地球另一端该慢还是慢。Vercel、Netlify 那种全球边缘分发的能力,它没有也不会做。如果你的用户在全世界,这一条可能直接决定你不该选它。
运维责任全在你。系统补丁、SSH 加固、云防火墙、容量规划、磁盘满了怎么办——全部自己扛。Vercel 不会半夜给你发磁盘告警,因为你根本不用管磁盘。省下的是钱,换来的是要有人值守。
底层的 Docker 规则一样得懂。它把重复劳动收走了,但没有把 Docker 抽掉:命名卷、健康检查、固定镜像版本、密钥注入这些东西还是得按规矩来。指望完全绕开容器概念的,会在排查问题时被绕回来。
跟同类怎么比
对 Dokploy。这是现在最常被拿来对比的一个。Dokploy 空闲内存大概三五百兆,比 Coolify 省一大截,最强的地方是原生支持 Docker Compose——把现成的 compose 文件粘进去就跑,网络和依赖关系都对。如果你的项目本来就是一堆 compose 文件,迁移成本它最低。代价是它更年轻,模板少、社区小。选省资源选 Dokploy,选功能广度和多机管理选 Coolify。
对 CapRover。CapRover 从 2017 年跑到现在,最"无聊"也最经折腾,故障模式都有记录。但它出生在 Compose 之前,多服务栈会拆成互相不相连的应用,网络和依赖关系就丢了。你的场景是单个服务必须三年不出意外,它是好选择;多服务栈它就会拖后腿。
对 Portainer。Portainer 管的是容器,Coolify 管的是"从代码到上线"这条链。你只想看容器、翻日志、手动起停,Portainer 更轻更直接;你要的是推送自动部署加证书加数据库,那就是 Coolify。
对 Vercel、Netlify、Heroku、Railway。托管平台的优势很明确:零运维、全球边缘、按量弹性,明天就上线的项目别硬上自托管。Coolify 的账要这么算——固定月租的机器对上一个会随流量浮动的账单,谁便宜取决于你的负载形状。流量平稳、服务常驻、有合规要求、或者就是不想让数据出去,这几条里占了两条以上,自托管的账才划算。
一句话:你有一台长期在跑的机器、几个常驻服务、愿意接受"运维归自己"这个前提,那 Coolify 能把你从几个订阅里解放出来,而且功能深度上它仍是自托管 PaaS 里最全的那个;你要的是零运维、全球加速、明天必须上线,那托管平台从第一分钟就更合适。
项目地址:https://github.com/coollabsio/coolify
官网与文档:https://coolify.io/
标签:#自托管 #部署平台 #Docker #开源工具 #开发效率 #PaaS
你手头那几个每月按量扣费的部署服务,算下来一个月多少钱?如果挪回自己的一台机器,你愿意为此每周花多少时间做运维?